


De acuerdo con los nuevos datos de los expertos en seguridad, es más probable que los empleados corporativos reciban hoy en día una estafa por sextorsión que una suplantación o un ataque de Business Email Compromised (BEC).
En un nuevo Informe de amenazas internas se reveló que el 20% de los incidentes de ciberseguridad y el 15% de las violaciones de datos investigadas de violaciones de datos el año pasado estaban relacionados con información privilegiada.
Las organizaciones interesadas en el cumplimiento del Reglamento General de Protección de Datos (GDPR) necesitan un oficial de protección de datos (DPO) para auditar todos los datos personales y un proceso automatizado y centralizado para administrar los datos a fin de evitar multas considerables.
Si bien el volumen del tráfico de bots móviles no se acerca al volumen de los bots de escritorio tradicionales, una nueva investigación encontró que la industria debería estar pendiente de los ataques de bots móviles este año.
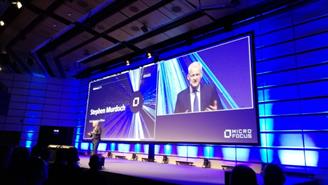
Micro Focus celebra en Viena esta semana su Universe 2019, un evento que reúne a más de 1.300 clientes y partners de la firma y en el que explica cuál es su propuesta para ayudar a las empresas en sus procesos de transformación digital.
De acuerdo con un nuevo informe de la Oficina del Comisionado de Información (ICO), las organizaciones aún no implementan las medidas adecuadas de auditoría interna y respuesta a incidentes necesarias para cumplir con las normas del Reglamento General de Protección de Datos (GDPR).
En una conferencia de seguridad, un panel que representa al Instituto SANS, con Heather Mahalik, directora de ingeniería forense y directora del curso de medicina forense móvil, y Ed Skoudis, instructor, y Johannes Ullrich, decano de investigación, abordaron las técnicas de ataque más peligrosas que enfrentan organizaciones y indivi...
De acuerdo con un nuevo informe, el coste medio de la ciberdelincuencia aumentó en más de un millón de dólares el año pasado para llegar a los 13 millones por firma.
La industria de la ciberseguridad experimentó algunos altibajos el año pasado, según los 3.200 profesionales de seguridad de alto nivel de 18 países que participaron en el quinto estudio anual de referencia CISO.
Hablando en la conferencia IAPP Data Protection Intensive 2019 en Londres, una mesa redonda sobre el primer año de GDPR y "¿Qué acciones se han tomado?", los reguladores hablan más allá de las multas por valor de más de 55 millones de euros en este tiempo.
Un nuevo informe de Microsoft descubrió que los ataques de phishing aumentaron un 250% en el transcurso de 2018. Según el volumen 24 del Informe de Inteligencia de Seguridad (SIR) de Microsoft, los atacantes han cambiado de táctica y ahora apuntan a múltiples puntos de ataque dentro de una campaña.
El gasto en seguridad cibernética conseguirá un crecimiento de 10.000 millones de euros para llegar a 201.000 millones de euros en 2024, según un informe de la compañía de investigación tecnológica Rethink.
Como las preocupaciones de seguridad en la nube siguen siendo una prioridad, es importante que los profesionales de TI permanezcan atentos, especialmente cuando los datos y servicios se almacenan fuera del sitio y es probable que estén en manos de personal externo que debe ser supervisado y examinado.
Ha habido una disminución en las infecciones por ransomware, pero eso no significa que los ingresos para los delincuentes cibernéticos se hayan reducido.
A pesar de que se observa un ligero descenso en el número total de violaciones, 2018 fue un año excepcional para los piratas informáticos centrados en el robo de datos de sitios web, según un informe de seguridad basado en riesgos.
Las empresas del Reino Unido han abordado sus temores sobre GDPR, y finalmente están reconociendo que la regulación de datos puede tener un efecto positivo en su negocio.
El Reglamento General de Protección de Datos de la UE (GDPR) está comenzando a cumplir con su reputación de ser un valiente defensor de la privacidad y los datos de los usuarios. Al igual que con todas las leyes, sus implicaciones se entienden mejor interpretando sus sanciones hasta el momento.
Cualquier empresa debería preocuparse si no cumple con las normas de privacidad europeas, ya que cada vez es más difícil ocultárselo al público. Grupos de defensa como CNIL, los reguladores de datos franceses, están facultados por GDPR ahora más que nunca.
De acuerdo con un informe, una de cada tres compañías aún no está preparada para muchas amenazas potenciales de ciberseguridad.
Más de dos tercios (67%) de los profesionales de la ciberseguridad dijeron que no tienen el tiempo y los recursos para mitigar todas las vulnerabilidades de seguridad para evitar una violación de datos, según un informe del Instituto Ponemon.
 Prev.

Whitepapers
La inteligencia artificial se ha convertido en un factor clave para mejorar la productividad, optimizar procesos y aumentar la competitividad de las empresas. Sin embargo, muchas organizaciones siguen enfrentándose a retos como la falta de una estrategia clara, la resistencia al cambio, las dudas sobre la seguridad o la necesidad de modernizar su infraestructura.
Esta guía...
La inteligencia artificial está transformando el entorno laboral, pero para aprovechar todo su potencial es imprescindible contar con equipos preparados para las nuevas cargas de trabajo. En esta guía descubrirás cómo los ordenadores con IA pueden mejorar la productividad, potenciar la colaboración, reforzar la seguridad y ofrecer una experiencia de trabajo...
La inteligencia artificial ya está transformando la forma de trabajar, pero muchas empresas siguen encontrando barreras para implantarla con éxito. La falta de tiempo, el desconocimiento sobre sus aplicaciones, la resistencia al cambio, los retos de seguridad y la necesidad de renovar la infraestructura tecnológica son algunos de los principales obstáculos.
En esta...
La inteligencia artificial está transformando la forma de trabajar, pero todavía existen muchas creencias que dificultan su adopción en las empresas. ¿La IA destruirá empleos? ¿Es necesario renovar toda la infraestructura tecnológica? ¿Es realmente segura? En esta guía descubrirás la realidad detrás de los cinco grandes...